Les progrès récents de l’intelligence artificielle ont accéléré la découverte de vulnérabilités logicielles — au point que des professionnels de la cybersécurité anticipent des mois de perturbations similaires aux pannes qui ont affecté des sites gouvernementaux cette semaine. C’est le constat partagé par plusieurs spécialistes interrogés par Reuters et confirmé par une étude à paraître de la société de renseignement sur les menaces VulnCheck.
Une hausse sensible des failles révélées par l’IA
Selon VulnCheck, l’usage d’outils d’IA a contribué à doubler, d’une année sur l’autre, le nombre de failles numériques identifiées. Ce bond se traduit non seulement par une multiplication des vulnérabilités découvertes, mais aussi par une plus grande vitesse d’analyse et d’exploitation potentielle.
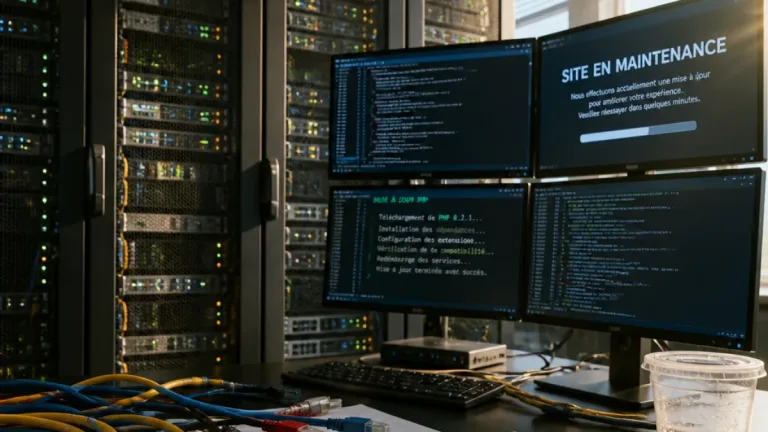
Les récentes perturbations ont été déclenchées, en partie, par la révélation de faiblesses dans PHP, un langage qui alimente une part importante du Web. Face au risque d’exploitation, de nombreux opérateurs ont appliqué des correctifs en urgence ; d’autres ont temporairement mis leurs sites hors ligne pour se protéger.
« Je pense que nous allons connaître deux années durant lesquelles, chaque semaine, nous aurons l’impression que le ciel nous tombe sur la tête »,
a déclaré Matthew Prince, directeur général de Cloudflare, dans un entretien avec Reuters, exprimant la crainte d’une succession d’incidents affectant des logiciels critiques. La semaine a aussi vu la révélation de vulnérabilités touchant Node.js, Plex, ainsi que des compromissions liées à la passerelle d’IA LiteLLM et à la plateforme de développement Railway.
Conséquences pour les opérateurs et les services publics
La découverte rapide de ces failles engage une course entre éditeurs, mainteneurs et acteurs malveillants : corriger massivement des composants largement déployés est complexe, surtout quand les correctifs peuvent impacter la compatibilité ou la disponibilité des services. Plusieurs administrations et médias ont d’ores et déjà pris des mesures conservatoires, mettant hors ligne des services jugés vulnérables pour limiter l’exposition.
- Vulnérabilités ciblées : PHP, Node.js, Plex, LiteLLM, Railway (mentions issues de l’enquête Reuters et de l’étude VulnCheck).
- Effet observé : mise hors ligne de sites, déploiement de correctifs d’urgence, surcharge opérationnelle des équipes de sécurité.
- Risque à moyen terme : augmentation probable des incidents et des exploitations si la cadence des correctifs ne suit pas la découverte des failles.
| Élément | Impact identifié |
|---|---|
| PHP | Mises hors ligne préventives et correctifs rapides |
| Node.js | Failles révélées affectant des services modernes |
| Plex | Vulnérabilités dans des logiciels de diffusion en continu |
| LiteLLM, Railway | Compromissions liées à des composants d’IA et de déploiement |
Les intervenants soulignent que l’IA permet aujourd’hui d’identifier des failles enfouies dans des couches profondes des logiciels — des faiblesses qui ont pu rester inconnues pendant des années. Cette capacité change l’équation de la défense : la détection se fait plus rapide, mais la fenêtre entre découverte publique et exploitation possible peut se réduire drastiquement.
Quelle réponse pour les acteurs français des médias et du numérique ?
Pour les entreprises et organismes français du secteur médias & numérique, plusieurs implications pratiques ressortent : maintenir une chaîne de mise à jour performante, prioriser l’analyse d’impact des correctifs sur les environnements de production, et renforcer la surveillance des composants tiers. Les fournisseurs d’infrastructures, en particulier les CDN et les plateformes d’hébergement, jouent un rôle clé pour limiter la propagation des incidents.
Enfin, la situation rappelle que l’adoption croissante d’outils d’IA par les équipes de sécurité comme par les chercheurs en sécurité modifie le paysage global des vulnérabilités. Les organisations doivent intégrer cette réalité dans leur gestion des risques, sans toutefois céder à l’alarmisme : l’IA est un vecteur d’accélération, pas une cause unique des défaillances.
Les conclusions et prévisions citées dans cet article reposent sur les entretiens réalisés par Reuters et sur l’étude imminente de VulnCheck. Les acteurs surveillés continueront de publier des correctifs et recommandations au fur et à mesure des découvertes.