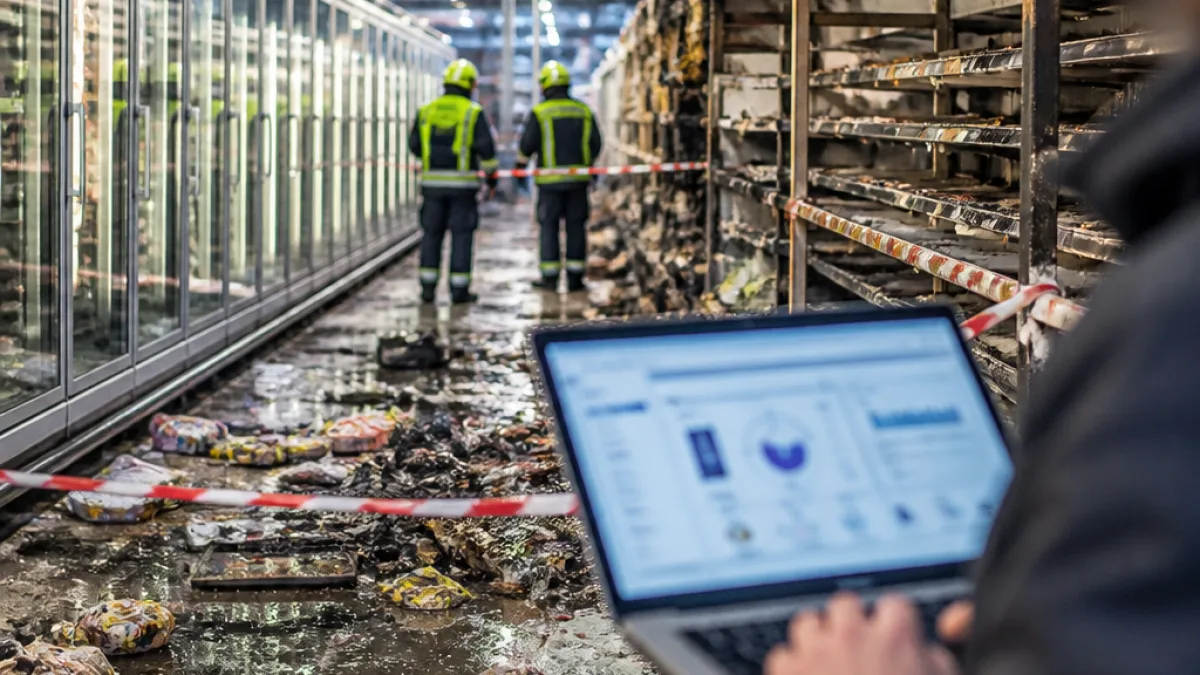
La France a subi, dans la nuit du 11 au 12 octobre 2026, une cyberattaque d'ampleur touchant les systèmes de réfrigération de centaines de supermarchés, selon le rapport publié par la société de cybersécurité IPinfo. Les assaillants ont fait basculer les équipements en mode dégivrage, provoquant une hausse des températures à l'intérieur des chambres froides, des pertes massives de denrées et, dans certains cas, des départs d'incendie.
Un parc exposé et obsolète, facteur d'aggravation
L'analyse d'IPinfo souligne que la France abritait une part disproportionnée des interfaces de contrôle exposées publiquement. Lors d'un scan réalisé les 6 et 7 octobre 2026, 1 331 tableaux de bord Danfoss StoreView étaient accessibles depuis Internet depuis la France, soit 53 % du total mondial observé par l'entreprise. Beaucoup de ces interfaces fonctionnaient avec des logiciels obsolètes présentant des vulnérabilités connues, ce qui a aggravé l'impact de l'incident.
Victimes et conséquences économiques
Au total, plus de 400 supermarchés ont été affectés, parmi lesquels 80 magasins du groupe Carrefour, plus de 300 établissements appartenant au groupe Les Mousquetaires (Intermarché, Netto), environ 5 % des magasins Monoprix, ainsi que des points de vente des enseignes Leclerc et Coopérative U. Les exploitants ont été contraints de déconnecter des équipements; des millions d'euros de pertes sont évoqués dans le compte rendu des incidents, lié à la destruction des stocks de produits frais et surgelés.
« La France présentait une vulnérabilité particulièrement marquée avant la cyberattaque », indique le rapport d'IPinfo (extraits du rapport cités par les médias couvrant l'enquête).
Réactions judiciaires et opérationnelles
Le parquet de Paris a ouvert une enquête pour déterminer les responsabilités et la chronologie de la compromission. Les exploitants concernés ont commencé des mesures d'urgence, notamment la déconnexion des équipements exposés et l'inventaire des pertes. Le caractère industriel des systèmes attaqués — interfaces de supervision accessibles depuis Internet et souvent non mises à jour — met en lumière des fragilités de sécurisation au sein de la supply chain des retailers.
Enjeux de sécurité et enseignements
Les autorités et les acteurs du secteur devront répondre à plusieurs défis :
- cartographier et segmenter les équipements industriels critiques pour éviter une exposition directe à Internet ;
- mettre à jour et patcher les logiciels embarqués sur les équipements de terrain ;
- renforcer la surveillance et la détection d'anomalies sur les réseaux opérationnels (OT) ;
- formaliser des procédures de continuité pour limiter l'impact sanitaire et économique des interruptions.
Le rapport d'IPinfo met en évidence que la préexistence d'interfaces accessibles et de logiciels non maintenus a été un vecteur majeur d'impact. Les enquêtes judiciaires et techniques en cours devront préciser si l'attaque a exploité des vulnérabilités publiques, des identifiants compromis ou d'autres mécanismes d'intrusion. Les distributeurs concernés affronteront désormais la double épreuve des indemnisations des pertes et d'une nécessaire remise à niveau de leur sécurité opérationnelle.
| Elément | Valeur |
|---|---|
| Tableaux de bord Danfoss StoreView accessibles (France) | 1 331 |
| Part du total mondial | 53 % |
| Magasins affectés | > 400 |
| Carrefour | 80 magasins |
| Les Mousquetaires (Intermarché, Netto) | > 300 établissements |
La suite dépendra des investigations du parquet et des audits techniques commandés par les enseignes. Cet incident illustre les risques majeurs liés à l'interconnexion croissante des équipements industriels et la nécessité pour les secteurs critiques de renforcer urgemment leurs pratiques de cybersécurité.