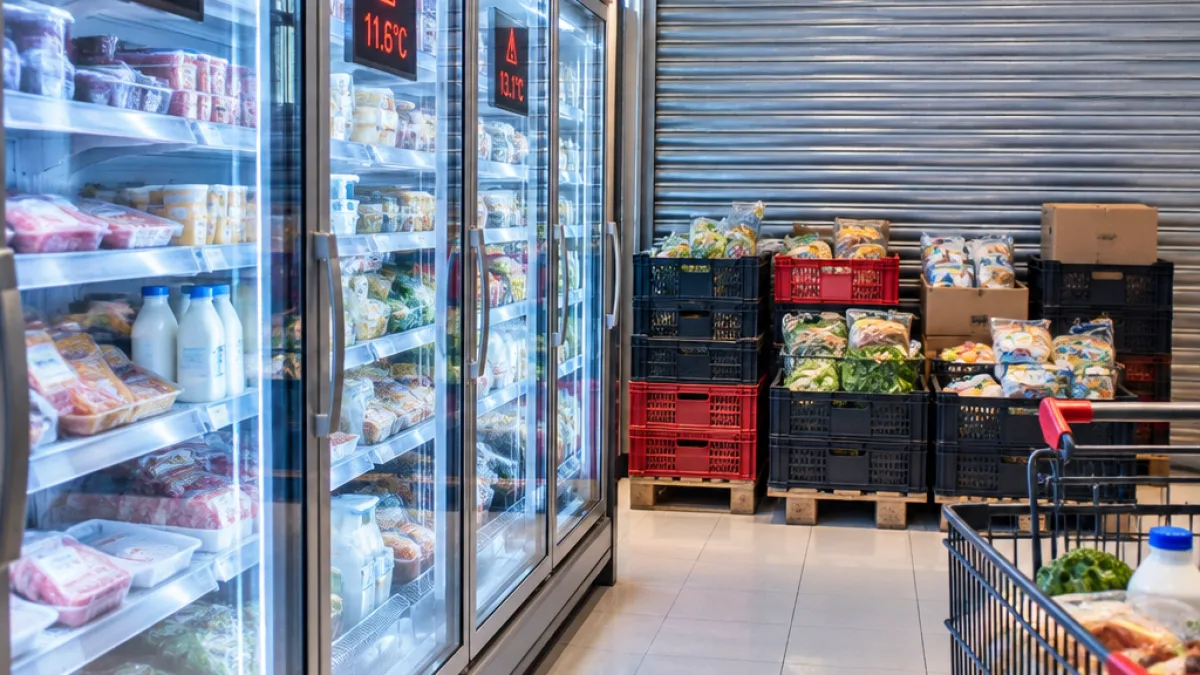
Une nouvelle vague de cyberattaques présumées a perturbé lundi les systèmes de réfrigération et de congélation de supermarchés dans plus de dix pays européens. Le dysfonctionnement des installations a parfois contraint les magasins à retirer des aliments de la vente. L’incident met en évidence la fragilité d’équipements numériques directement liés à la conservation des produits et à la continuité de la chaîne alimentaire.
Une propagation à l’échelle européenne
Les pays concernés s’étendent de l’Europe du Nord à la Méditerranée. La liste communiquée par le porte-parole de l’Union européenne comprend l’Irlande, l’Italie, la Suède, le Luxembourg, la Belgique, la Roumanie, l’Estonie, la Finlande, les Pays-Bas, l’Allemagne et le Portugal. L’Allemagne et la Roumanie ont rejoint les États déjà touchés dans les informations diffusées mardi.
| Élément | Situation rapportée |
|---|---|
| Périmètre | Plus de dix pays européens |
| Équipements visés | Réfrigérateurs et congélateurs de supermarchés |
| Conséquence | Retrait et destruction de denrées dans certains magasins |
| Attribution | Responsables encore inconnus |
La France avait déjà connu une attaque similaire le 12 octobre. Le rapprochement entre les deux vagues reste toutefois prudent : aucune revendication n’a été signalée et les autorités européennes n’ont pas attribué les faits à un groupe ou à un pays. Les enquêtes nationales doivent encore établir si les incidents sont liés et déterminer précisément leur ampleur.
« Ces incidents montrent, une fois de plus, comment les cyberattaques peuvent perturber les services essentiels et affecter la vie quotidienne des citoyens », a déclaré Thomas Regnier, porte-parole de l’Union européenne.
Des conséquences commerciales et sanitaires surveillées
En Italie, une vingtaine de supermarchés ont été touchés en Sicile. Une entreprise de restauration collective en Toscane et une société spécialisée dans les aliments surgelés en Émilie-Romagne ont également été concernées. Le gouvernement italien a décrit un impact encore limité au regard du nombre total d’établissements du pays et a indiqué qu’aucun risque sanitaire lié à une décongélation n’avait été constaté à ce stade.
Dans les magasins affectés, la priorité a consisté à empêcher la mise en vente de produits dont les conditions de conservation ne pouvaient plus être garanties. Cette réponse entraîne des pertes matérielles pour les distributeurs et leurs fournisseurs, mais elle vise aussi à éviter qu’une perturbation informatique ne se transforme en problème de sécurité alimentaire. L’épisode rappelle que les cyberattaques ne se limitent pas aux vols de données ou aux blocages de serveurs : elles peuvent également atteindre des fonctions physiques indispensables au fonctionnement quotidien des commerces.
Une réponse encore centrée sur les enquêtes nationales
Le porte-parole européen a indiqué que les autorités nationales conduisaient les investigations. L’Union européenne n’a, à ce stade, annoncé ni responsable identifié ni mode opératoire détaillé. La priorité consiste à comparer les informations recueillies dans les différents pays afin de déterminer si une même campagne se trouve derrière ces incidents.
- Plus de dix pays européens ont été touchés lundi.
- Les perturbations ont concerné des installations de froid dans des supermarchés et certains acteurs de l’alimentaire.
- Aucune revendication et aucune attribution officielle n’ont été rapportées.
Cette série d’incidents place la résilience numérique de la distribution alimentaire au centre des préoccupations européennes. La répétition d’attaques contre des systèmes qui ne sont pas toujours perçus comme des infrastructures informatiques critiques montre l’importance d’une coordination entre distributeurs, industriels et autorités. Les conclusions des enquêtes devront préciser si la vague relève d’un même phénomène ou de plusieurs attaques distinctes.