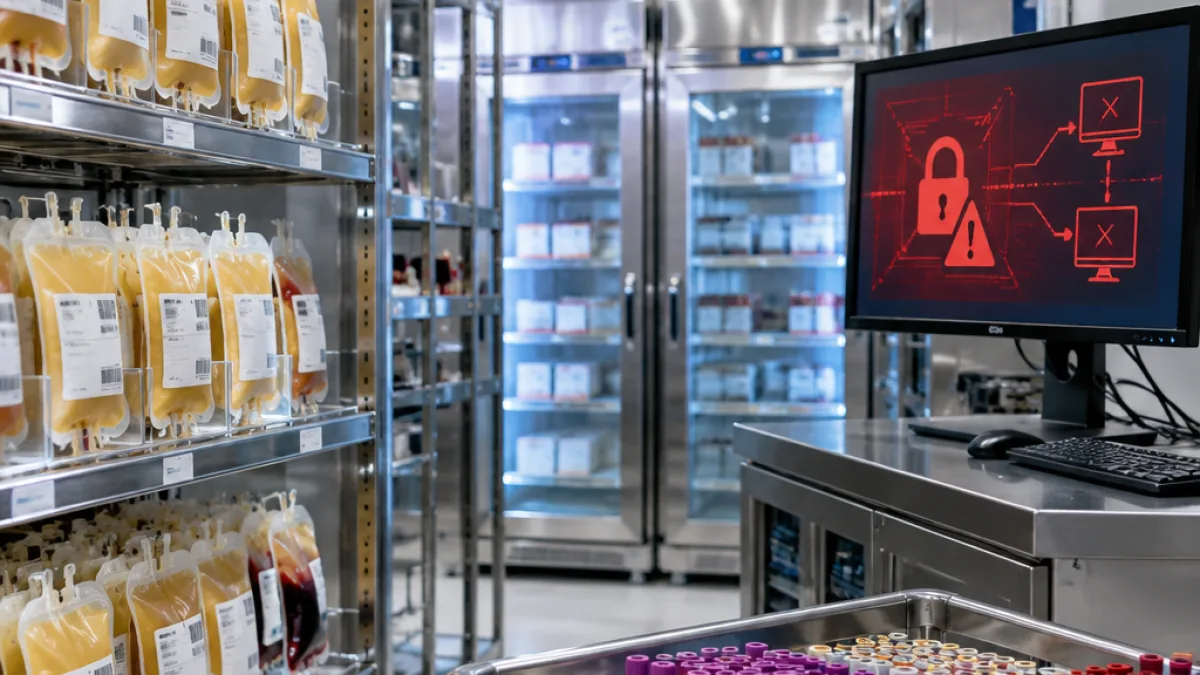
Une cyberattaque a visé les installations frigorifiques d’un prestataire de l’Établissement français du sang (EFS), mettant sous surveillance des chambres froides contenant des produits issus de dons. L’incident, confirmé mercredi par l’EFS et le cabinet de la ministre de la Santé, Stéphanie Rist, a concerné des équipements répartis sur trois sites régionaux. L’information avait d’abord été rapportée par Le Canard enchaîné.
Les systèmes affectés assuraient la supervision et le pilotage de chambres froides. Des anomalies ont été détectées lundi, avec une altération de certains paramètres de fonctionnement sur des installations équipées de la solution du prestataire. Les espaces concernés abritaient notamment des échantillons de prélèvements sanguins et des poches de plasma destinées aux transfusions, mais aussi à la fabrication de médicaments. La Bourgogne-Franche-Comté figure parmi les régions concernées.
« Aucun impact sanitaire n’a été identifié et aucune perte de produits sanguins n’est à déclarer », a indiqué l’EFS.
Selon l’établissement public, les stocks ont pu être préservés grâce aux dispositifs de surveillance et d’alarme installés sur les chambres froides. Des mesures de précaution ont également été prises immédiatement afin de limiter les conséquences de l’incident et de sécuriser les produits conservés.
Des accès à distance neutralisés
La réponse opérationnelle a reposé sur plusieurs actions coordonnées. Les accès à distance aux équipements concernés ont été désactivés, tandis que la surveillance des installations et le contrôle des conditions de conservation ont été renforcés. Les produits stockés dans les chambres froides affectées ont par ailleurs été transférés vers d’autres installations.
- Trois sites régionaux ont signalé des anomalies sur leurs installations de supervision ou de pilotage ;
- les accès à distance des équipements concernés ont été neutralisés ;
- les produits sanguins ont été déplacés vers d’autres chambres froides ;
- l’EFS affirme qu’aucune perte de produit n’a été constatée.
Les investigations se poursuivent
Le ministère de la Santé et l’EFS n’ont pas présenté l’incident comme une compromission directe de leurs propres systèmes informatiques. Le ciblage portait sur les installations d’un prestataire frigorifique intervenant pour l’établissement public. Cette distinction reste importante pour déterminer le périmètre de l’attaque et les responsabilités éventuelles, alors que les vérifications techniques sont toujours en cours.
| Élément | Situation communiquée |
|---|---|
| Installations touchées | Supervision et pilotage de chambres froides |
| Sites concernés | Trois sites régionaux |
| Produits concernés | Prélèvements sanguins et poches de plasma |
| Conséquence sanitaire | Aucun impact identifié par l’EFS |
Le cabinet de la ministre de la Santé a indiqué que les investigations devaient encore préciser le mode opératoire, les circonstances exactes de l’incident, le nombre total d’équipements potentiellement concernés ainsi que les conditions et le calendrier de remise en service des installations affectées. À ce stade, les autorités sanitaires mettent donc en avant la préservation des stocks, sans clore l’analyse de cette nouvelle attaque touchant le secteur de la santé.